事故の詳細
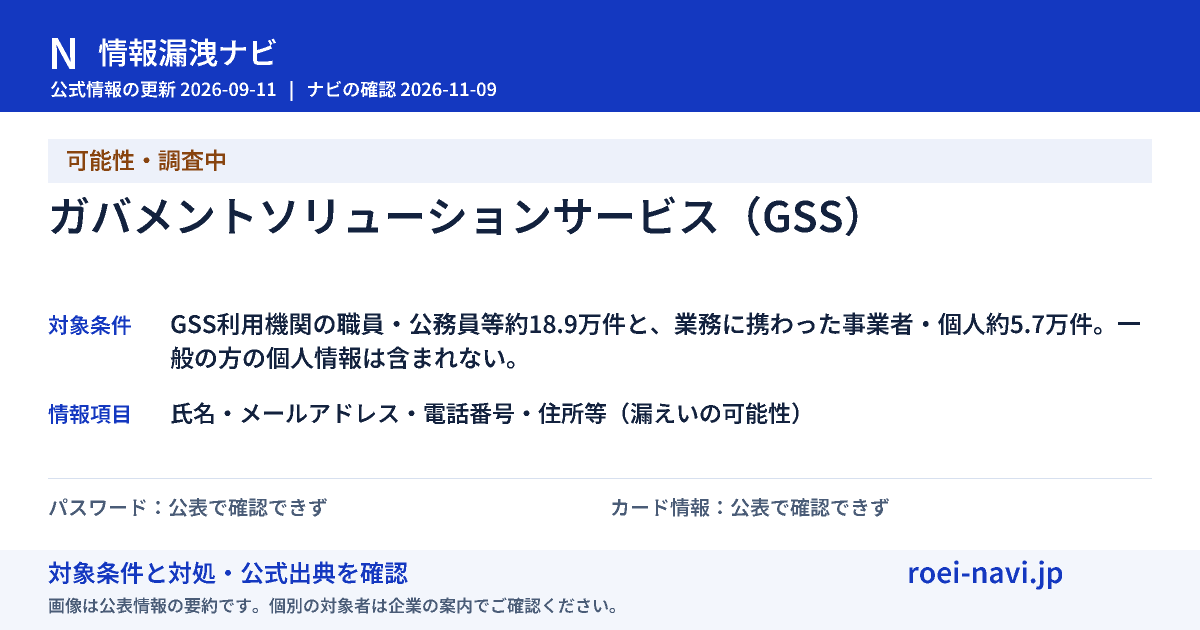
ガバメントソリューションサービス(GSS)
個別の対象者・対象項目は、企業の案内でご確認ください。
可能性・調査中公式情報の更新 2026.09.11
GSSへの不正アクセスによる職員等の個人情報漏えい可能性
約246,000件(約)
- 企業
- デジタル庁
- 対象条件
- GSS利用機関の職員・公務員等約18.9万件と、業務に携わった事業者・個人約5.7万件。一般の方の個人情報は含まれない。
- 対象期間
- 2026年6月25日に大量アクセスを検知し、7月9日に侵入を確認して遮断。
- 原因
- 第三者がネットワーク接続機器(VPN)の脆弱性を利用して侵入し、保守運用担当者のアカウントを悪用。
- ナビの確認日
- 2026.11.09
公表された情報の種類と確認状況
一覧の項目が全員に漏えいしたわけではありません。対象者ごとに異なり、調査で更新される場合があります。
| 情報の種類 | 公表上の状況 | 補足・情報源 |
|---|---|---|
| 氏名・メールアドレス・電話番号・住所等 | 漏えいの可能性 | 属性ごとの件数には重複あり。 ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について |
| マイナンバー・年金番号 | 漏えいなしと公表 | 対象情報に含まれない。 ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について |
| 金融機関口座情報 | 漏えいなしと公表 | 対象情報に含まれない。 ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について |
| パスワード | 公表で確認できず | 漏えい対象としての公表なし。 ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について |
| クレジットカード情報 | 公表で確認できず | 漏えい対象としての公表なし。 ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について |
「公表で確認できず」は、漏えいがないことを意味しません。
企業の対応と確認状況
侵害機器の通信遮断とアカウント停止を実施し、対象者への順次連絡、脆弱性管理と外部接続方法の見直しを進める。
公表時点で個人情報の悪用等の二次被害は確認されていない。
公表までの経緯
- 大量ファイルアクセスを検知し調査開始ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について(2026.09.11)
- VPN脆弱性を利用した侵入を確認し遮断ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について(2026.09.11)
- 約24.6万件の漏えい可能性を公表ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について(2026.09.11)
公式発表を読む
最終確認:2026.11.22。本サイトの情報は手動更新です。
家族・知人に確認先を共有
公式情報の要点対象条件や確認状況を1枚にまとめました。詳しい対象項目と最新の公式案内は、事故詳細で確認してください。
共有画像のプレビューを見る
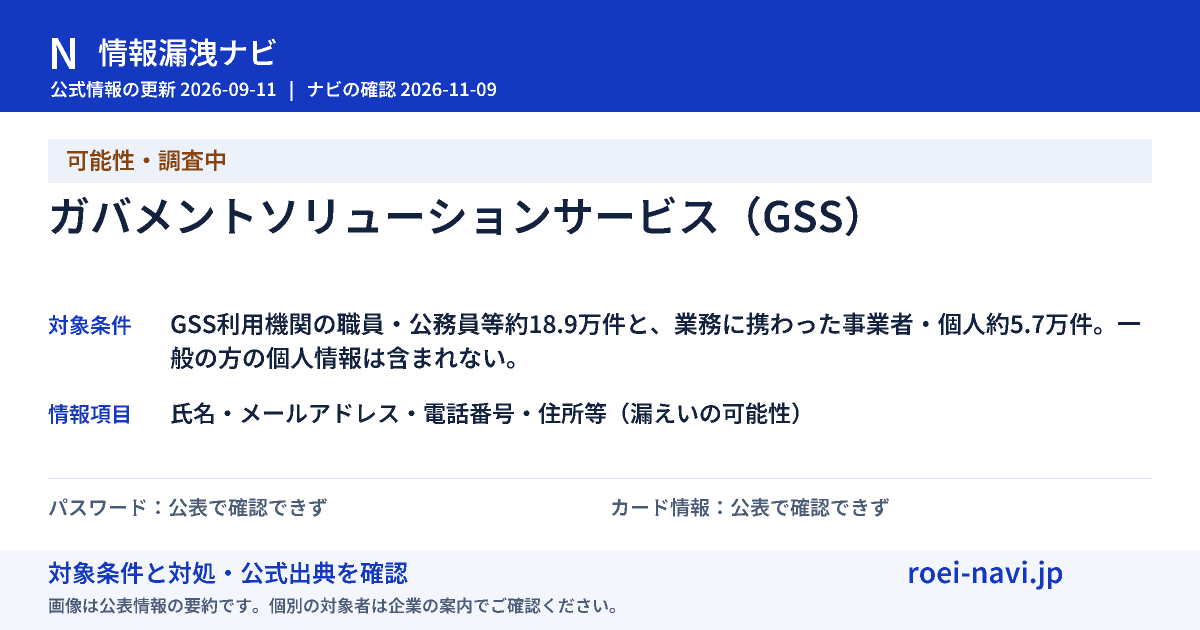
画像内の日付時点の情報です。共有先では最新の事故詳細もご確認ください。