事故の詳細
タイムズカー
個別の対象者・対象項目は、企業の案内でご確認ください。
漏えい確認公式情報の更新 2026.10.23
タイムズカーWebシステムの個人情報漏えい
約6,600,000アカウント
外部送信の痕跡が確認された本人確認書類画像:約1,460,000件
- 企業
- タイムズモビリティ株式会社 / パーク24株式会社
- 対象条件
- タイムズカーの現会員・退会済み・入会未完了の方と、タイムズビジネスサービスの現会員・退会済みの方。
- 対象期間
- 登録・利用期間の詳しい境界は公表されていません。9月25日は不正アクセスの検知日です。
- 原因
- Webシステムの脆弱性を悪用した侵入。攻撃者は取得情報を用いてデータベースとファイル領域へアクセス。
- ナビの確認日
- 2026.11.04
公表された情報の種類と確認状況
一覧の項目が全員に漏えいしたわけではありません。対象者ごとに異なり、調査で更新される場合があります。
| 情報の種類 | 公表上の状況 | 補足・情報源 |
|---|---|---|
| 氏名 | 公表された対象 | 各項目は対象者によって異なります。 公 |
| 所属部署名(法人会員) | 公表された対象 | 公 |
| 住所 | 公表された対象 | 公 |
| 生年月日 | 公表された対象 | 公 |
| 電話番号 | 公表された対象 | 公 |
| メールアドレス | 公表された対象 | 公 |
| 運転免許情報 | 公表された対象 | 公 |
| 本人確認書類の画像 | 公表された対象 | 暗号化画像。約146万件で外部送信の痕跡を確認。アクセスのみの痕跡がある暗号化データも存在。 公 |
| パスワード情報 | 条件・注記あり | 復元できない形式で保存された情報が対象。平文パスワードの漏えい確認とは異なります。 公 |
| 連携サービスID | 公表された対象 | 調査で9件から4件へ訂正。WESTER IDは0件。 公 |
| クレジットカード情報 | 漏えいなしと公表 | カード番号全桁とセキュリティコードは保持していないと公表。 公 |
| あなた個人の対象項目 | 公表で確認できず | 10月23日17時以降、Myページで対象項目を確認可能。 公 |
「公表で確認できず」は、漏えいがないことを意味しません。
企業の対応と確認状況
侵害経路への対策、同一構成システムの点検、監視強化を実施。本人確認書類画像を10月末までに削除予定。対象者には3,000円相当のお見舞いを予定。
暗号化された本人確認書類画像約146万件に外部送信の痕跡。現時点で追加対象はなく、売買・公開の事実は未確認です。暗号化データでも将来の復号可能性は完全には否定できないと公表。
公表までの経緯
- 不正アクセスを検知、第1報を公表公(2026.09.25)
- 不正アクセス経路・攻撃元との通信を遮断公(2026.09.28)
- 約660万アカウントの漏えいを公表公(2026.09.28)
- 書類の漏えい約160万件を公表、個別案内を開始公(2026.09.29)
- 本人確認書類画像の保有ルール見直しと削除予定を公表公(2026.10.16)
- 第5報で本人確認書類画像の外部送信痕跡を約146万件と確定し、調査上の最終範囲と対応を公表公(2026.10.23)
公式発表を読む
最終確認:2026.11.22。本サイトの情報は手動更新です。
家族・知人に確認先を共有
公式情報の要点対象条件や確認状況を1枚にまとめました。詳しい対象項目と最新の公式案内は、事故詳細で確認してください。
共有画像のプレビューを見る
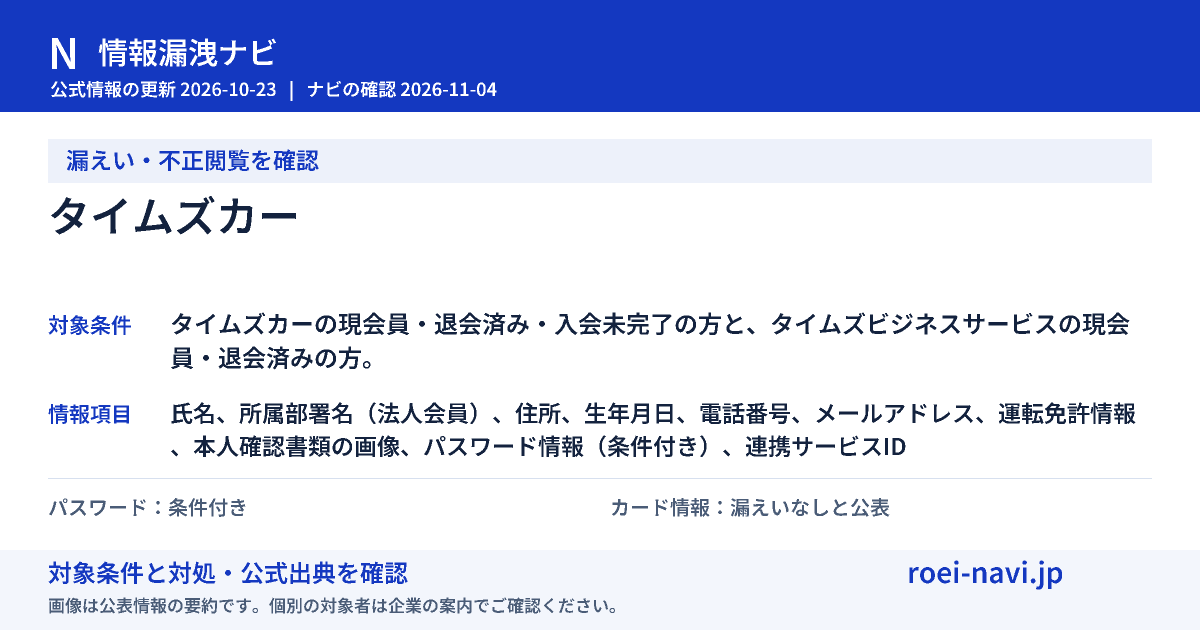
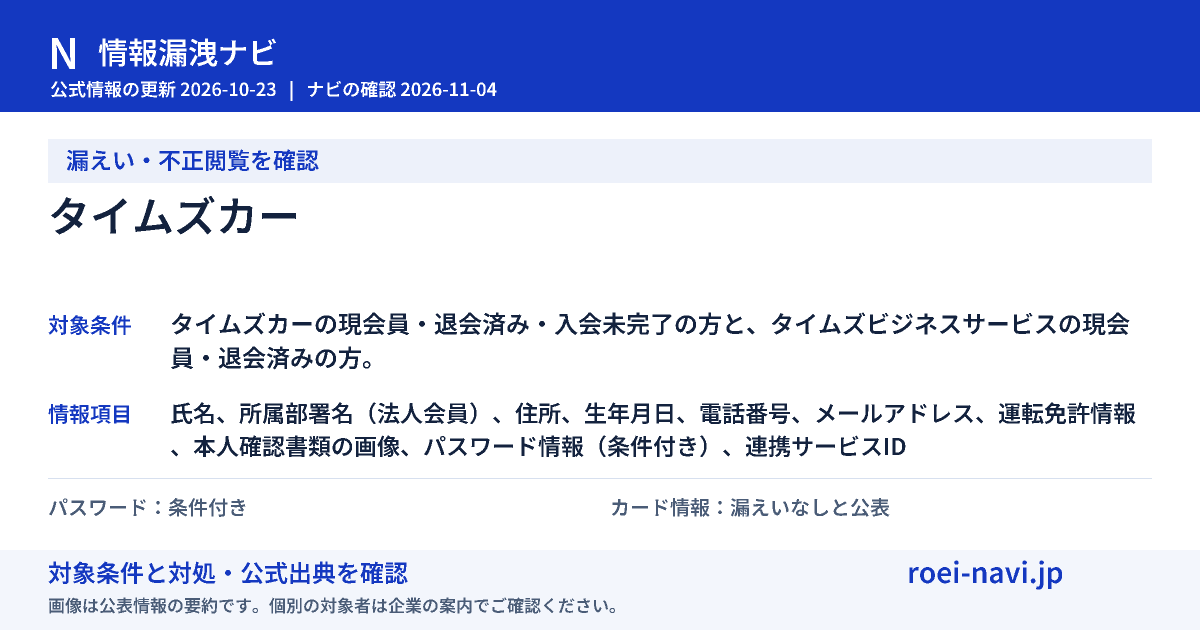
画像内の日付時点の情報です。共有先では最新の事故詳細もご確認ください。