事故の詳細
ショップサーブ
個別の対象者・対象項目は、企業の案内でご確認ください。
漏えい確認公式情報の更新 2026.10.23
ショップサーブの個人情報に関する事故
約23,356,000人(約)
名寄せ後の概数で完全な重複排除ではありません。8月第2報の延べ件数とは集計単位が異なります。
- 企業
- 株式会社Eストアー
- 対象条件
- 現在・過去の利用店舗7,858店の購入者・会員、店舗運営者およびアフィリエイター。PFUダイレクト本店、ミドリオンラインストア、タッチアンドフローオンラインショップも対象店舗として案内。
- 対象期間
- 2026年5月21日〜8月1日に不正アクセス。
- 原因
- サーバー上のアプリケーションの脆弱性を悪用。
- ナビの確認日
- 2026.11.04
公表された情報の種類と確認状況
一覧の項目が全員に漏えいしたわけではありません。対象者ごとに異なり、調査で更新される場合があります。
| 情報の種類 | 公表上の状況 | 補足・情報源 |
|---|---|---|
| 氏名・カード名義 | 公表された対象 | 公 |
| 住所・配送先 | 公表された対象 | 公 |
| 電話・FAX番号 | 公表された対象 | 公 |
| メールアドレス | 公表された対象 | 公 |
| 勤務先・店舗情報・任意入力情報 | 公表された対象 | 公 |
| 会員・管理画面・アフィリエイトの認証情報 | 公表された対象 | 会員パスワードは暗号化された状態。対象区分で項目が異なる。 公 |
| カード番号の一部・名義・有効期限 | 公表された対象 | 約209万6,900人に含む。番号は先頭6桁と下4桁のみ。完全な番号とセキュリティコードは保持せず対象外。 公 |
「公表で確認できず」は、漏えいがないことを意味しません。
企業の対応と確認状況
攻撃経路遮断、脆弱性修正、認証情報リセット等を実施し、個別通知を完了。調査完了と最終報告を公表。
具体的な二次被害の報告は未確認。店舗メール・FTP認証情報と振込先口座は最終調査で漏えい対象から除外。
公表までの経緯
- 公式発表公(2026.10.16)
- デザインフィルが対象となる2つのオンラインショップを案内公(2026.10.20)
- PFUが漏えい対象データ78,873件(人数ではない)と対象期間を第2報で公表公(2026.10.23)
公式発表を読む
最終確認:2026.11.22。本サイトの情報は手動更新です。
家族・知人に確認先を共有
公式情報の要点対象条件や確認状況を1枚にまとめました。詳しい対象項目と最新の公式案内は、事故詳細で確認してください。
共有画像のプレビューを見る
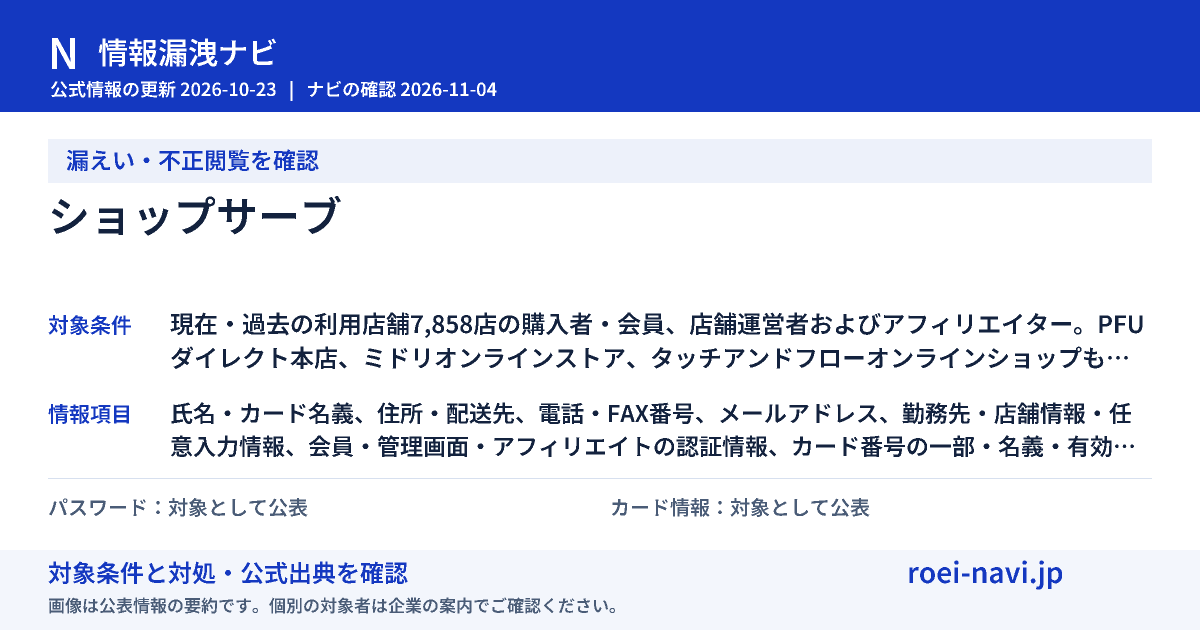
画像内の日付時点の情報です。共有先では最新の事故詳細もご確認ください。