事故の詳細
PingCAP / TiDB Cloud
個別の対象者・対象項目は、企業の案内でご確認ください。
漏えい確認公式情報の更新 2026.10.21
PingCAP社内システムへの不正アクセスによる情報漏えい
最大50,000件(国内、最大約)
日本国内で漏えいした個人情報。情報の種類は利用状況により異なります。
- 企業
- PingCAP株式会社
- 対象条件
- TiDB Cloudのアカウント情報、取引関連情報、サポート問い合わせ情報等のうち、調査で影響が確認された情報。
- 対象期間
- 2026年9月9日から10月7日(米国時間)に不正アクセス。
- 原因
- 第三者が不正取得したアカウントの認証情報を使用してPingCAPの社内システムへアクセスし、データを複製。
- ナビの確認日
- 2026.11.04
公表された情報の種類と確認状況
一覧の項目が全員に漏えいしたわけではありません。対象者ごとに異なり、調査で更新される場合があります。
| 情報の種類 | 公表上の状況 | 補足・情報源 |
|---|---|---|
| ユーザー名・契約連絡先の氏名 | 公表された対象 | 影響項目は顧客ごとに異なります。 公 |
| メールアドレス | 公表された対象 | 公 |
| 組織・プロジェクトの関連付け、企業名 | 公表された対象 | 公 |
| SQLエディタの実行履歴・エラー情報、問い合わせ情報、契約情報 | 公表された対象 | クラスタID、注文内容、支払い条件、請求設定等を含む場合があります。 公 |
| TiDB Cloud APIキーのPublic Key部分 | 条件・注記あり | Private Key部分は流出しておらず、Public Key部分だけでは操作できないと公表。 公 |
| 利用者のパスワード | 公表で確認できず | 公 |
| クレジットカード情報 | 漏えいなしと公表 | 外部調査機関との調査で流出は確認されていないと公表。 公 |
「公表で確認できず」は、漏えいがないことを意味しません。
企業の対応と確認状況
認証情報の無効化、侵入経路の遮断、キーのローテーション、権限・ネットワーク管理の見直し、脅威検知の導入を実施。
TiDB Cloud自体への不正アクセスとクレジットカード情報の流出は未確認です。影響範囲は引き続き調査中です。
公表までの経緯
- インシデントを認識し、影響を受けた認証情報の無効化を開始公(2026.10.21)
- 国内最大約5万件と対象情報を公表し、問い合わせ情報を追記公(2026.10.21)
公式発表を読む
最終確認:2026.11.22。本サイトの情報は手動更新です。
家族・知人に確認先を共有
公式情報の要点対象条件や確認状況を1枚にまとめました。詳しい対象項目と最新の公式案内は、事故詳細で確認してください。
共有画像のプレビューを見る
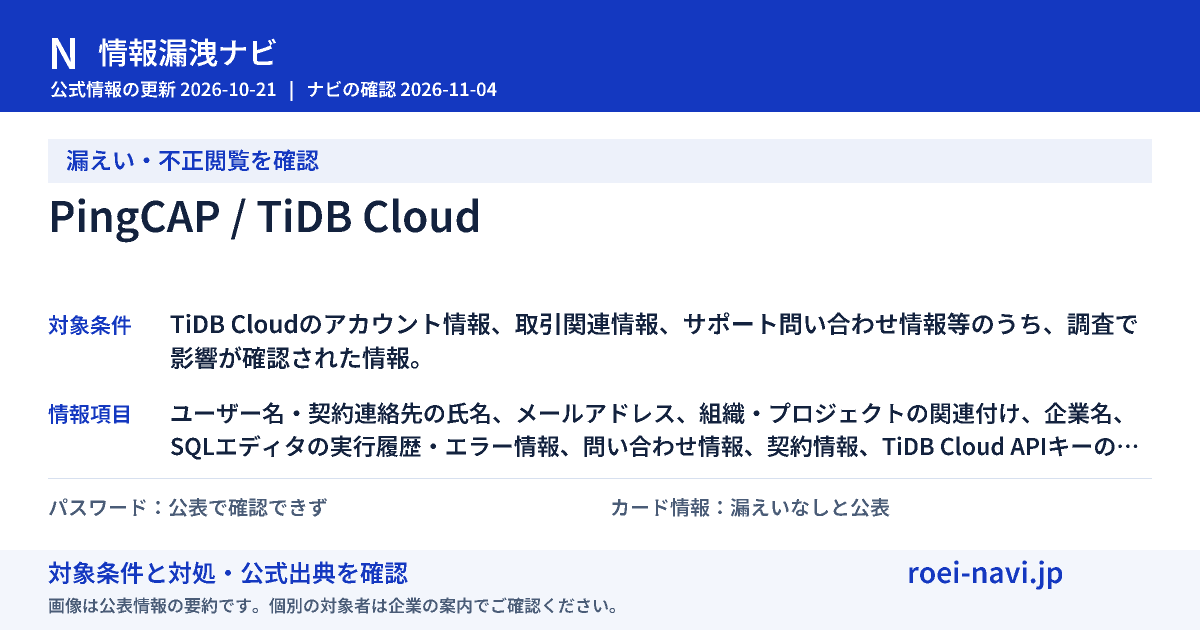
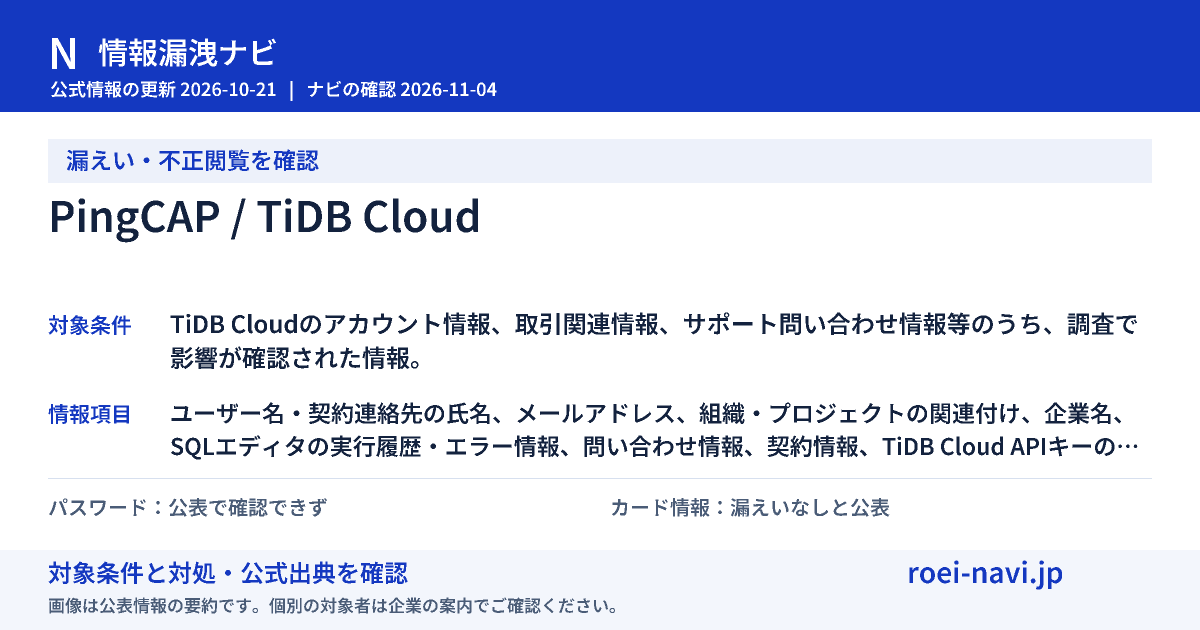
画像内の日付時点の情報です。共有先では最新の事故詳細もご確認ください。