事故の詳細
JOGMEC 関係者メール情報
個別の対象者・対象項目は、企業の案内でご確認ください。
可能性・調査中公式情報の更新 2026.10.02
JOGMEC関係者のメールアドレス漏えいの可能性
約8,500件(約)
役職員約1,100件と機構外約7,400件の公表値を合計。
- 企業
- 独立行政法人エネルギー・金属鉱物資源機構
- 対象条件
- JOGMEC役職員のメールアドレス約1,100件と、JOGMEC以外のメールアドレス約7,400件。対象者は確認後に個別連絡予定。
- 対象期間
- 漏えいの可能性が2026年9月9日に判明。登録期間の境界は未公表。
- 原因
- JOGMEC情報システムへの外部からの不正アクセス。詳細は調査中。
- ナビの確認日
- 2026.11.04
公表された情報の種類と確認状況
一覧の項目が全員に漏えいしたわけではありません。対象者ごとに異なり、調査で更新される場合があります。
| 情報の種類 | 公表上の状況 | 補足・情報源 |
|---|---|---|
| メールアドレス | 漏えいの可能性 | 公 |
| 氏名・登録名 | 公表で確認できず | この発表ではメールアドレス以外の項目を対象外と明記していません。 公 |
| パスワード | 公表で確認できず | 公 |
| カード番号全桁・決済情報 | 公表で確認できず | 公 |
「公表で確認できず」は、漏えいがないことを意味しません。
企業の対応と確認状況
アクセス制限・通信制御を実施し、対象者を特定して順次個別連絡。認証・監視機能の強化を進める。
10月2日時点で、不特定多数への公開や不正利用は確認されていないと公表。
公表までの経緯
- 外部調査で漏えいの可能性が判明公(2026.10.02)
- 対象件数と対応を公表公(2026.10.02)
公式発表を読む
最終確認:2026.11.22。本サイトの情報は手動更新です。
家族・知人に確認先を共有
公式情報の要点対象条件や確認状況を1枚にまとめました。詳しい対象項目と最新の公式案内は、事故詳細で確認してください。
共有画像のプレビューを見る
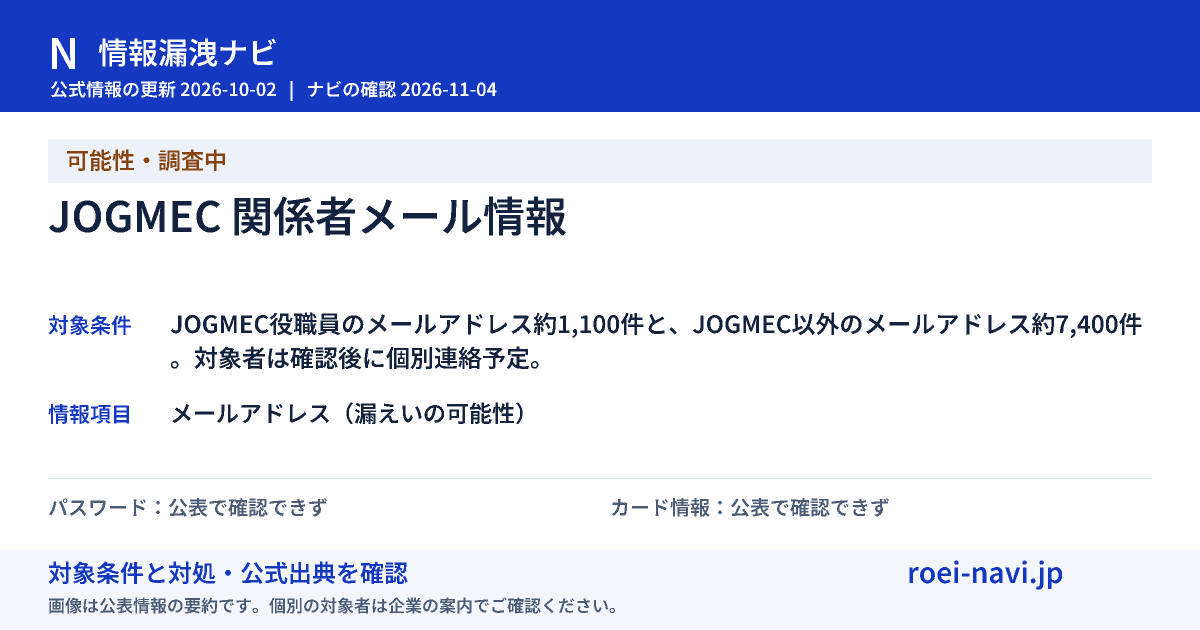
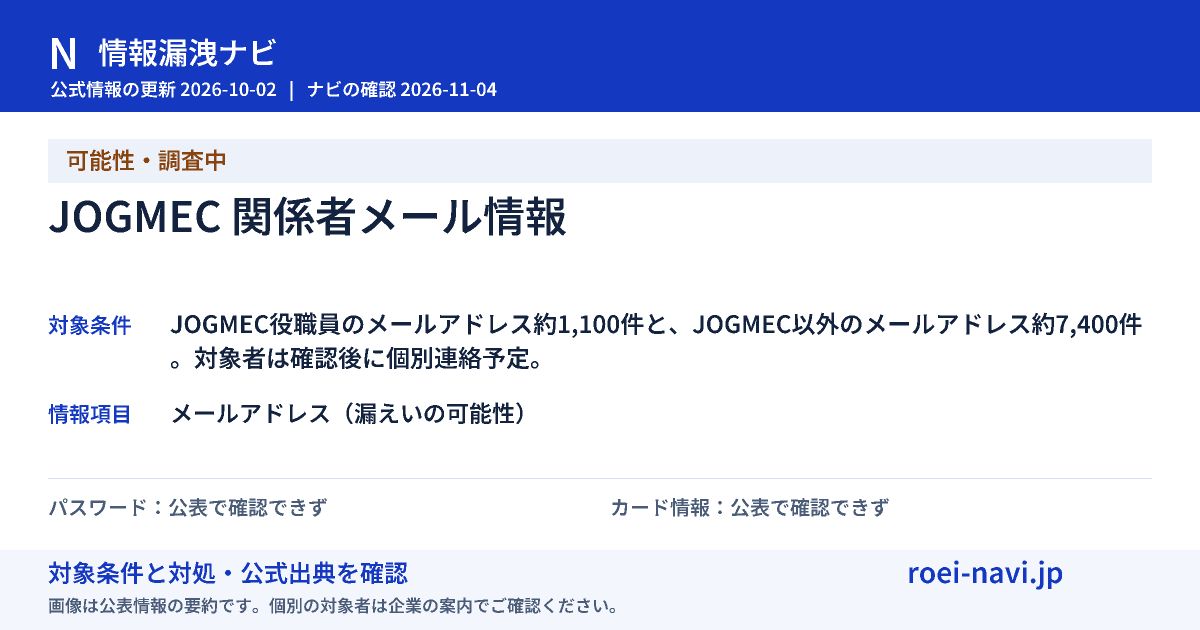
画像内の日付時点の情報です。共有先では最新の事故詳細もご確認ください。