事故の詳細
ファンくる
個別の対象者・対象項目は、企業の案内でご確認ください。
漏えい確認公式情報の更新 2026.11.09
ファンくるの個人情報漏えい
4,217,663件
- 企業
- 株式会社ファンくる
- 対象条件
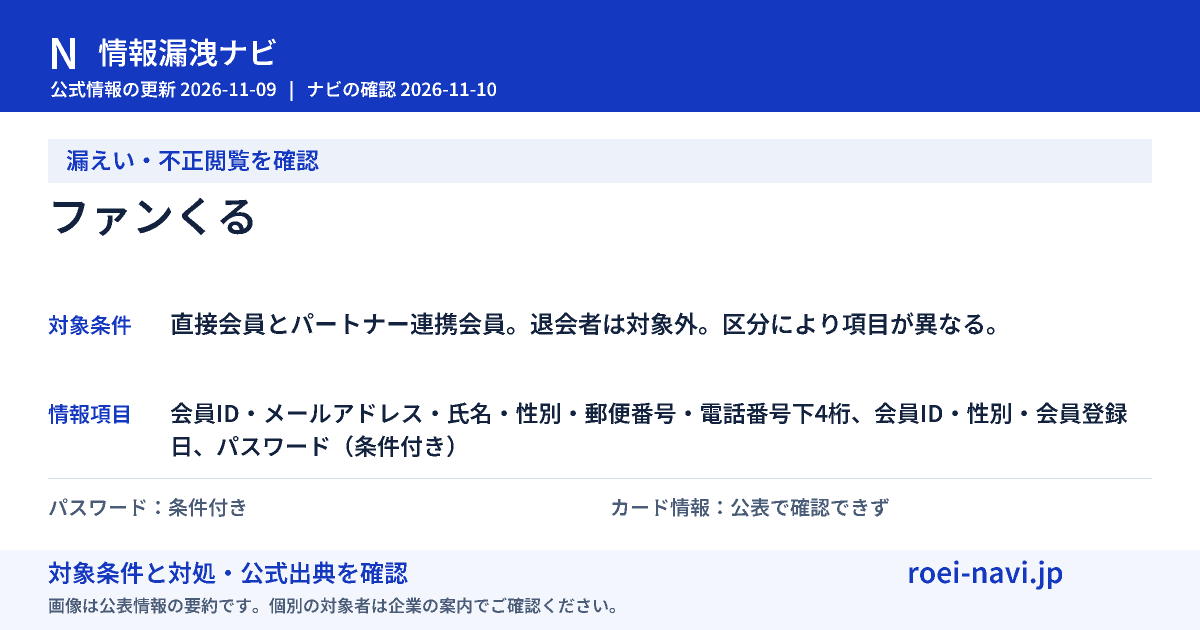
- 直接会員とパートナー連携会員。退会者は対象外。区分により項目が異なる。
- 対象期間
- 11月1日に異常アクセスを検知し停止、11月5日に修正・検証後再開。
- 原因
- 特定の参照Web APIの脆弱性による不正アクセス。
- ナビの確認日
- 2026.11.10
公表された情報の種類と確認状況
一覧の項目が全員に漏えいしたわけではありません。対象者ごとに異なり、調査で更新される場合があります。
| 情報の種類 | 公表上の状況 | 補足・情報源 |
|---|---|---|
| 会員ID・メールアドレス・氏名・性別・郵便番号・電話番号下4桁 | 公表された対象 | 直接会員。電話番号は該当部分以外を非識別化。 ファンくるの不正アクセスに関する公式発表 |
| 会員ID・性別・会員登録日 | 公表された対象 | 連携会員。氏名・電話・メール・生年月日・ログイン認証情報・トークン・所属コード等は対象外。 ファンくるの不正アクセスに関する公式発表 |
| パスワード | 条件・注記あり | 直接会員のハッシュ化パスワード。連携会員のログイン認証情報は対象外。 ファンくるの不正アクセスに関する公式発表 |
| クレジットカード情報 | 公表で確認できず | 公表なし。 ファンくるの不正アクセスに関する公式発表 |
「公表で確認できず」は、漏えいがないことを意味しません。
企業の対応と確認状況
API認可制御を修正し全APIを監査。監視強化と第三者診断を準備。
公表時点で本件に起因する不正利用等の二次被害は確認されていない。
公表までの経緯
- 公式発表で対象範囲・対応状況を公表ファンくるの不正アクセスに関する公式発表(2026.11.09)
公式発表を読む
最終確認:2026.11.22。本サイトの情報は手動更新です。
家族・知人に確認先を共有
公式情報の要点対象条件や確認状況を1枚にまとめました。詳しい対象項目と最新の公式案内は、事故詳細で確認してください。
共有画像のプレビューを見る
画像内の日付時点の情報です。共有先では最新の事故詳細もご確認ください。