事故の詳細
Cuenote FC 専用ASPプラン
個別の対象者・対象項目は、企業の案内でご確認ください。
漏えい確認公式情報の更新 2026.11.05
Cuenote FC・BASEの個人情報漏えい
51,628,280件(延べ)
:190件
Cuenote FCの49システム分。別の16システムは調査中で増える可能性があります。
- 企業
- ユミルリンク株式会社
- 対象条件
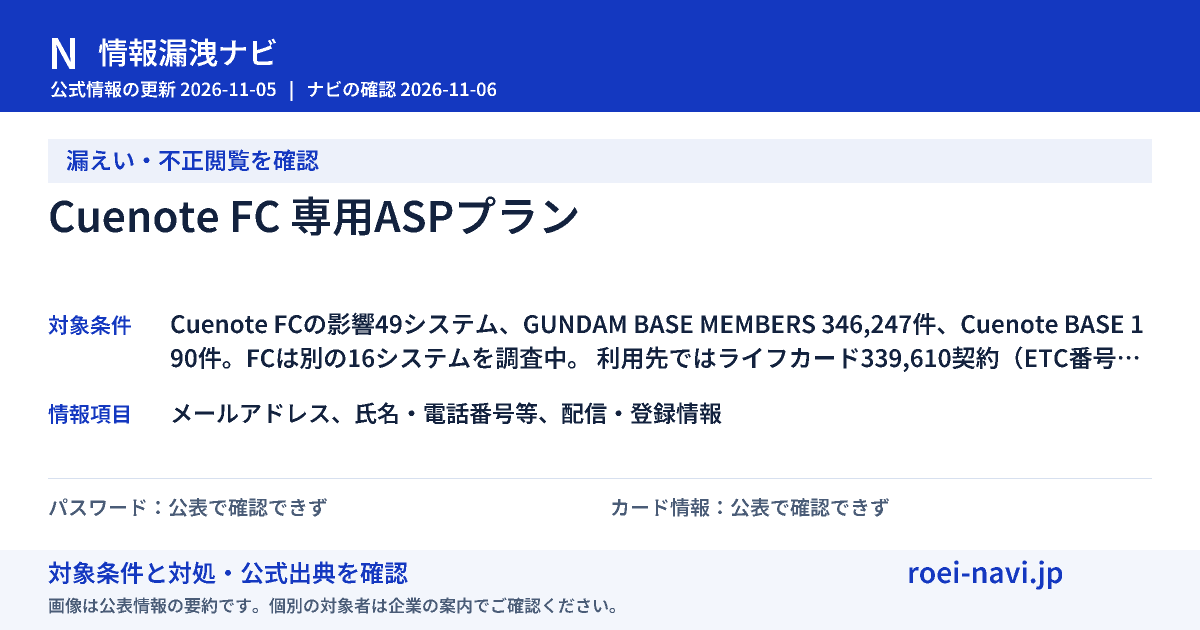
- Cuenote FCの影響49システム、GUNDAM BASE MEMBERS 346,247件、Cuenote BASE 190件。FCは別の16システムを調査中。 利用先ではライフカード339,610契約(ETC番号一部60件)と三重県移住セミナー延べ156人も可能性を公表。 Map Camera77,204件(メール・ポイント情報・都道府県)。全体集計との重複不明のため加算しない。 エクスプレス予約・スマートEXは172,735件(メールアドレス・会員ID・氏名カナ・会員種別)。全体集計との重複不明のため加算しない。
- 対象期間
- 2026年10月16日未明に不正アクセスを確認。10月26日の第二報で対象を拡大。
- 原因
- プログラムの脆弱性が悪用され、担当者の認証情報取得、不正プログラム設置、データ出力が行われた。
- ナビの確認日
- 2026.11.06
公表された情報の種類と確認状況
一覧の項目が全員に漏えいしたわけではありません。対象者ごとに異なり、調査で更新される場合があります。
| 情報の種類 | 公表上の状況 | 補足・情報源 |
|---|---|---|
| メールアドレス | 公表された対象 | 公 |
| 氏名・電話番号等 | 公表された対象 | Cuenote BASEの対象情報。 公 |
| 配信・登録情報 | 公表された対象 | Cuenote FCの契約企業が登録した情報。 公 |
| 利用者のパスワード | 公表で確認できず | 公 |
| クレジットカード情報 | 公表で確認できず | 公 |
「公表で確認できず」は、漏えいがないことを意味しません。
企業の対応と確認状況
侵害サーバーを隔離し、脆弱性修正・認証情報削除・不正プログラム検知を実施。関係機関へ報告し調査を継続。
Cuenote FCの別の16システムは調査中。情報の不正利用・二次被害は未確認。利用先件数はベンダー集計との重複不明のため加算していない。JR3社は対象者特定を完了し個別連絡。
公表までの経緯
- 公式発表公(2026.10.19)
- 第二報でFC延べ51,628,280件、BASE 190件を公表公(2026.10.26)
- GUNDAM BASE MEMBERS 346,247件を同一事案の利用企業公表として確認公(2026.10.27)
- ライフカードが対象を公表公(2026.10.28)
- 三重県が対象を公表公(2026.10.30)
- Map Camera対象を公表公式発表(2026.10.30)
- JR3社がエクスプレス予約・スマートEXの172,735件を公表JR3社 エクスプレス予約・スマートEXの情報漏えい(第2報)(2026.11.05)
公式発表を読む
- 公(2026.10.19)
- 公(2026.10.26)
- 公(2026.10.27)
- 公(2026.10.28)
- 公(2026.10.30)
- 公式発表(2026.10.30)
- JR3社 エクスプレス予約・スマートEXの情報漏えい(第2報)(2026.11.05)
最終確認:2026.11.22。本サイトの情報は手動更新です。
家族・知人に確認先を共有
公式情報の要点対象条件や確認状況を1枚にまとめました。詳しい対象項目と最新の公式案内は、事故詳細で確認してください。
共有画像のプレビューを見る
画像内の日付時点の情報です。共有先では最新の事故詳細もご確認ください。